Snyk Container обновление платформы добавило обнаружение уязвимостей Go стандартной библиотеки
С 5 октября 2026 года Snyk Container начала учитывать уязвимости Go стандартной библиотеки и представила единый инвентарь образов контейнеров.
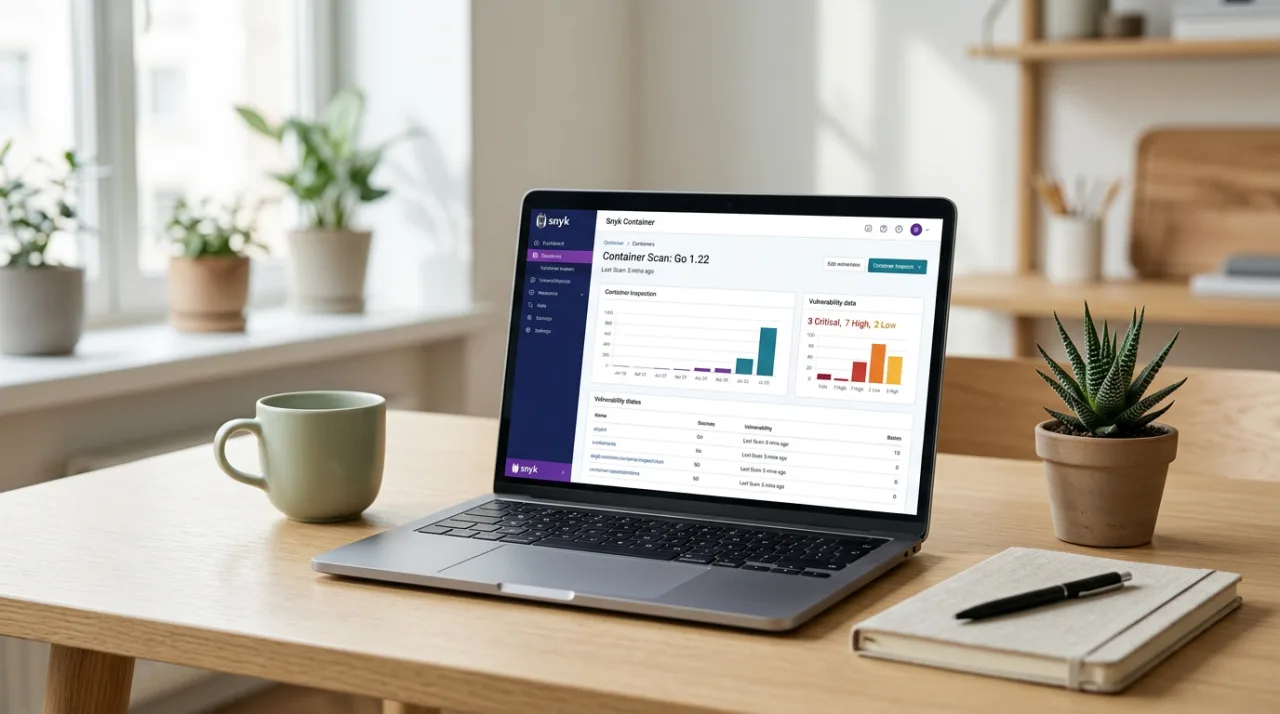
Snyk Container обновление, опубликованное 5 октября 2026 года, расширило возможности сканирования уязвимостей в контейнерах. Платформа теперь выявляет проблемы в стандартной библиотеке Go наряду с модулями сторонних разработчиков. Изменение затрагивает все существующие проекты контейнеров и может увеличить количество обнаруженных уязвимостей.
Snyk Container обновление: новые функции сканирования и инвентаря
Основное нововведение касается языка Go. Snyk определяет версию Go по toolchain, записанному в скомпилированном бинарном файле. Анализ достижимости уязвимостей не проводится. В результате сканер фиксирует проблемы в пакетах вроде fmt или net/http, которые ранее оставались вне поля зрения. Разработчики, использующие контейнеры с Go-приложениями, получат более полную картину рисков без дополнительных настроек.
Одновременно появилась страница Container image inventory. Она объединяет уникальные образы, идентифицированные по реестру, репозиторию и digest конфигурации. В представлении отображаются найденные проблемы, рекомендации по исправлению, связанные проекты и содержимое образов. Для получения аттестаций provenance требуется CLI версии не ниже 1.1307.0 или snyk-monitor не ниже 2.23.24 с повторным сканированием.
Список поддерживаемых дистрибутивов пополнился Alpine 3.24. Клиентские утилиты серии 1.130x получили исправления и улучшения, связанные с обработкой контейнеров. Пользователям рекомендуется обновить CLI и выполнить повторное сканирование для активации полного набора функций инвентаря.
Влияние изменений на рынок контейнерной безопасности
Обновления Snyk Container отражают рост объемов контейнерной разработки и применение Go в облачных сервисах. Единый инвентарь образов помогает организациям отслеживать все развернутые артефакты независимо от способа импорта: через CLI, реестры или Kubernetes. Это снижает риск пропуска устаревших образов с известными уязвимостями.
В России на середину октября 2026 года Snyk не публиковала сведений о локализации или сертификации платформы. Рынок ориентируется на отечественные решения с сертификатами ФСТЭК. Среди них Orion soft Nova SE версии 1.2.0 с интеграцией базы угроз БДУ и Luntry Certified для защиты Kubernetes. Иностранные инструменты сканирования продолжают работать, однако сертификационные барьеры сохраняются.
15 октября 2026 года Snyk также представила агентов Evo Agentic AppSec, способных выполнять автоматическое исправление. Возможности агентов применимы и к контейнерам, хотя конкретные сроки интеграции с Container inventory не объявлены. Платформа продолжает развиваться в сторону большей автоматизации обнаружения и устранения проблем.
Что нужно сделать пользователям после обновления
Администраторам контейнерных проектов следует обновить CLI до актуальной версии и запустить повторное сканирование образов. Это обеспечит корректное отображение в новом инвентаре и получение дополнительных метаданных. Организации, использующие Go в контейнерах, получат больше данных об уязвимостях стандартной библиотеки и смогут точнее планировать обновления базовых образов.
Изменения не требуют изменения конфигурации проектов и применяются автоматически. При этом количество обнаруженных проблем может вырасти, что потребует дополнительного времени на triage. Разработчики и специалисты по безопасности в России могут сравнить функциональность Snyk с сертифицированными отечественными инструментами, чтобы выбрать наиболее подходящее решение для своей инфраструктуры.
Частые вопросы
Когда Snyk Container начала учитывать уязвимости Go стандартной библиотеки?
Изменение вступило в силу 5 октября 2026 года. Сканер извлекает версию Go из toolchain в бинарнике и сообщает уязвимости в пакетах стандартной библиотеки без анализа достижимости.
Что такое Container image inventory в Snyk?
Это единая страница, агрегирующая уникальные образы контейнеров по реестру, репозиторию и digest. Она показывает проблемы, рекомендации по исправлению, связанные проекты и аттестации provenance после повторного сканирования.
Нужно ли обновлять CLI после выхода обновления Snyk Container?
Да. Для полного отображения инвентаря и аттестаций требуется CLI версии 1.1307.0 или выше либо snyk-monitor 2.23.24 и выше. Старые сканы необходимо повторить.
Появились ли в России специфические изменения Snyk Container в октябре 2026 года?
Официальных анонсов о локализации или сертификации ФСТЭК не было. Российские пользователи продолжают использовать платформу на общих основаниях на фоне развития отечественных сертифицированных решений.
Комментарии 1