Railway breach environment variables: платформа сообщила о возможной утечке API-ключей клиентов 21 октября
21 октября Railway обнаружила аномальную активность в системах хранения переменных окружения клиентов и начала расследование возможной компрометации API-ключей.
21 октября 2026 года Railway обнаружила аномальную активность в системах хранения environment variables клиентов. Компания PaaS-платформы начала расследование и приостановила все развертывания и сборки.
Проверка показала, что неавторизованная сторона могла получить доступ к зашифрованным переменным окружения. В части случаев удалось расшифровать содержимое, включая API-ключи и учетные данные реестров.
Railway breach environment variables: детали инцидента и действия компании
Компания считает инцидент частью серии атак на платформы, нацеленных на провайдеров AI-инференса. Railway уведомила поставщиков upstream и инициировала отзыв ключей в превентивном порядке. Все токены API были инвалидированы централизованно.
Сервисы Pro и Enterprise начали восстанавливать поэтапно. На момент 22 октября процесс восстановления продолжался. Пострадавшие клиенты получат персональные уведомления по электронной почте после уточнения объема.
Внешние источники связывают утечку с выводом около 371 тысячи долларов в криптовалюте через не менее 19 сетей EVM. Эти данные не подтверждены официальными заявлениями Railway. Компания самостоятельно сбросила часть учетных данных клиентов, включая токены GitHub и доступы к хранилищам.
Рекомендации пользователям и дальнейшие шаги
Railway призывает всех клиентов немедленно ротировать environment variables, включая API-ключи и учетные данные приватных реестров. Рекомендуется проверить логи сервисов на признаки необычной активности.
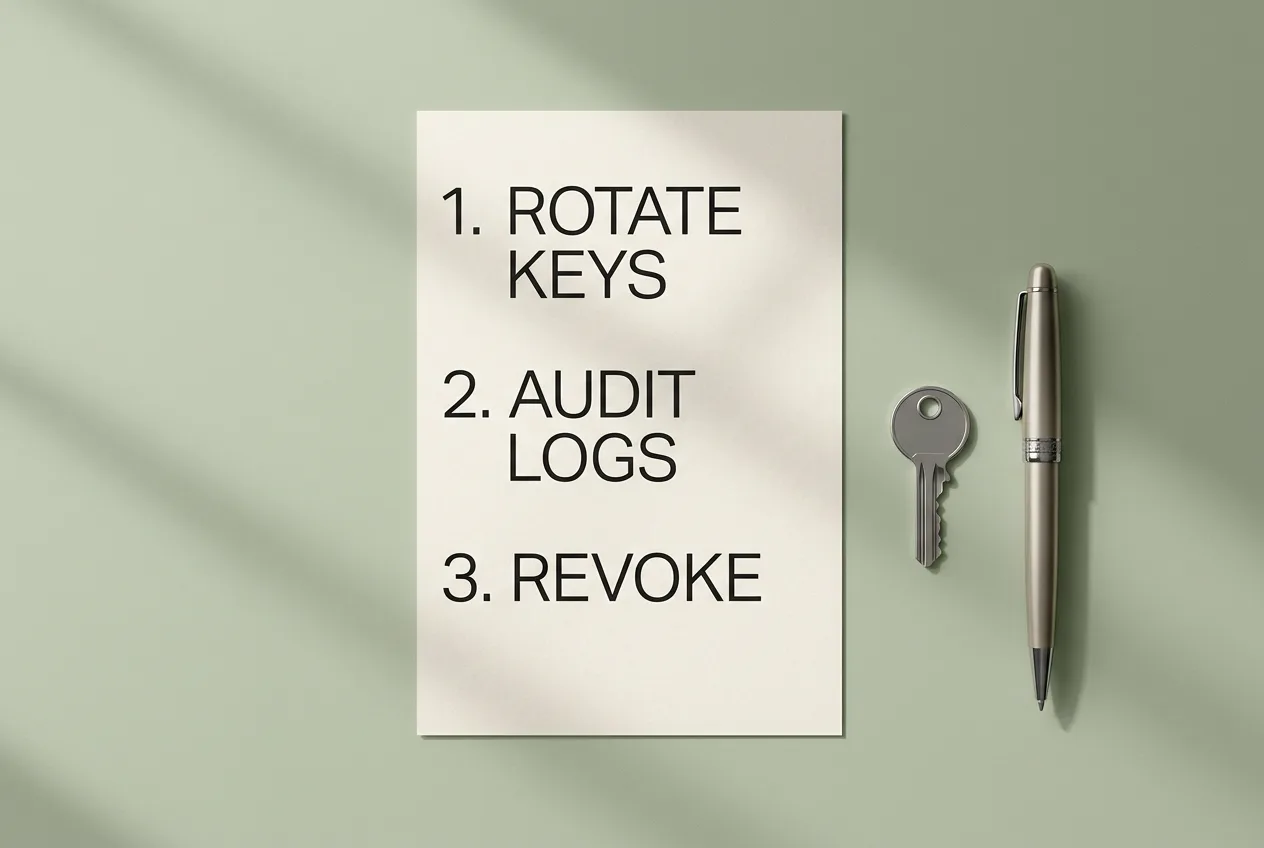
Расследование продолжается. Обновления публикуются на status.railway.com. Полный отчет об инциденте планируется опубликовать позже. Пользователям советуют следить за официальными каналами и выполнять ротацию согласно инструкциям платформы.
На текущий момент точное количество затронутых аккаунтов не раскрыто. Первоначальная оценка указывала на ограниченный круг пользователей. Платформа не сообщала о специфических воздействиях на российский сегмент клиентов.
Частые вопросы
Что именно произошло с environment variables на Railway?
21 октября платформа зафиксировала несанкционированный доступ к системам хранения переменных окружения. В ряде случаев удалось расшифровать содержимое, включая API-ключи.
Нужно ли ротировать все ключи после Railway breach?
Да, компания рекомендует немедленно заменить все environment variables, API-ключи и учетные данные реестров, а также проверить логи на аномалии.
Сколько пользователей пострадало от утечки API keys?
Точное количество не раскрыто. Первоначально инцидент оценили как ограниченный по охвату, уведомления отправят подтвержденным клиентам.
Связан ли инцидент с кражами криптовалюты?
Внешние отчеты упоминают вывод около 371 тысячи долларов через 19 EVM-цепочек, однако Railway эти данные официально не подтвердила.
Где публикуются обновления по расследованию?
Актуальная информация доступна на status.railway.com. Полный отчет об инциденте ожидается позднее.
Комментарии
Комментариев пока нет. Будьте первым!