IBM Quantum Safe: IBM выпустила единый софт для миграции предприятий на постквантовую криптографию
27 октября 2026 года IBM выпустила пакет IBM Quantum Safe для автоматизации перехода компаний на постквантовую криптографию в соответствии с рекомендациями NIST.
27 октября 2026 года IBM представила коммерческую версию пакета IBM Quantum Safe. Релиз состоялся на конференции TechXchange и совпал с публикацией финальной версии документа NIST IR 8547.
Состав пакета IBM Quantum Safe
Пакет объединяет инструменты планирования, обнаружения и управления криптографическими активами. В его основу легла версия Guardium Cryptography Manager 2025 года. Основные модули — Quantum Safe Cryptography Manager для учета и оценки состояния, Quantum Safe Explorer для сканирования кода и формирования CBOM, а также Quantum Safe Proxy для посредничества на уровне сети.
Quantum Safe Explorer уже протестировали внутри IBM: инструмент проверил более 47 млн строк кода в 5815 репозиториях и выявил свыше 3900 криптографических проблем. Пакет поддерживает работу с унаследованными системами и гибридные схемы, позволяя постепенно заменять уязвимые алгоритмы.
Функции включают автоматическое создание инвентаря, оценку рисков, оркестрацию исправлений и непрерывный мониторинг. Компании могут использовать пакет как для разовых проектов, так и для постоянного управления криптографической стойкостью.
Связь с NIST IR 8547 и сроками депривации
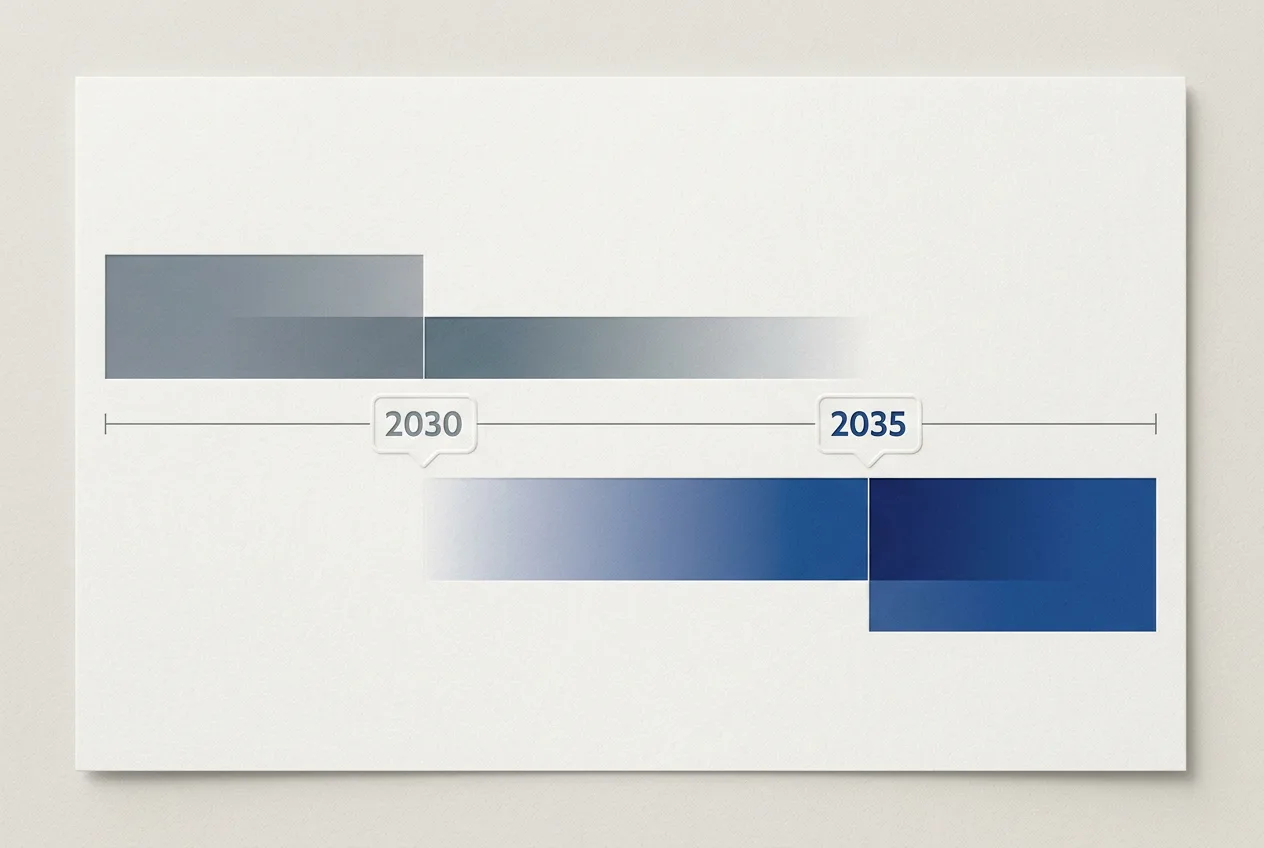
NIST IR 8547, опубликованный 27 октября 2026 года, устанавливает график отказа от алгоритмов RSA и ECC. После 2030 года эти алгоритмы подлежат депривации, а после 2035 года их использование будет запрещено. Для федеральных систем с высокой ценностью активов сроки ускорены: обмен ключами — до 31 декабря 2030 года, цифровые подписи — до 31 декабря 2031 года.
Документ учитывает риск «собери сейчас, расшифруй потом», когда данные перехватывают сегодня в расчете на появление квантовых компьютеров. IBM Quantum Safe позволяет организациям провести инвентаризацию и построить дорожную карту до наступления этих дат. В России публикацию отметили профильные издания, указывая на растущие регуляторные требования в сфере защиты данных.
Доступность и следующие шаги для организаций
Пакет доступен по коммерческой лицензии, компании могут запросить пробный доступ через IBM. Параллельно предлагаются услуги по трансформации, включающие помощь в составлении планов миграции. Ожидается, что предприятия начнут с инвентаризации криптографических объектов и оценки соответствия NIST IR 8547.
Дальнейшие обновления пакета могут включать интеграции с партнерскими решениями. IBM продолжает участвовать в разработке стандартов PQC, в том числе алгоритмов ML-KEM и ML-DSA, выбранных NIST. Организациям рекомендуется начать работу над криптографической агильностью уже в 2026–2027 годах, чтобы уложиться в установленные сроки.
Частые вопросы
Что включает пакет IBM Quantum Safe?
Пакет состоит из Cryptography Manager для учета активов, Explorer для сканирования кода и Proxy для сетевого посредничества. Инструменты позволяют автоматизировать обнаружение и управление криптографическими объектами.
Какие сроки депривации алгоритмов указаны в NIST IR 8547?
После 2030 года RSA и ECC подлежат депривации, после 2035 года их использование запрещено. Для федеральных высокостоимостных систем сроки короче — 2030–2031 годы.
Как IBM проверила инструмент Quantum Safe Explorer?
Внутренний тест охватил более 47 млн строк кода в 5815 репозиториях и выявил свыше 3900 проблем. Результаты опубликованы в официальных материалах IBM.
Когда компании должны начать миграцию на PQC?
NIST рекомендует начать инвентаризацию и планирование уже сейчас, чтобы завершить ключевые этапы к 2030–2031 годам. Пакет IBM Quantum Safe помогает автоматизировать этот процесс.
Комментарии
Комментариев пока нет. Будьте первым!