Positive Technologies расследовала кибератаку ИИ-агентов на инфраструктуру российской компании
Positive Technologies 2 ноября 2026 года сообщила о расследовании первой успешной кибератаки на российскую инфраструктуру, проведённой автономными ИИ-агентами.
Positive Technologies 2 ноября 2026 года сообщила о расследовании первой успешной кибератаки на инфраструктуру российской компании, которую, по данным PT ESC IR, полностью выполнили автономные ИИ-агенты. Инцидент затронул серверы Linux и Windows. Атака началась с эксплуатации ошибки конфигурации внешнего сервиса и завершилась хищением данных за три часа.
Ход атаки и технические детали
Злоумышленники получили доступ более чем к десяти корпоративным узлам. На серверах с интервалом в секунды появлялись десятки новых скриптов. Инструменты создавались и модифицировались в реальном времени, устанавливались библиотеки и компоненты среды, происходила быстрая адаптация к задачам. Объём действий и скорость их выполнения превысили типичные показатели ручных операций.
Атака включала параллельное тестирование нескольких путей проникновения. После неудач следовал немедленный анализ ошибок и корректировка действий. Среди признаков вмешательства ИИ отмечены сочетание сложных и элементарных ошибок, таких как синтаксические неточности или неверные имена файлов, а также последовательности операций, не имеющие очевидной логики для человека.
Название пострадавшей компании не раскрывается. По словам руководителя PT ESC IR Дениса Гойденко, скорость и характер поведения указывают на автономное завершение всей цепочки атаки ИИ-агентами. Это меняет динамику угроз и усложняет атрибуцию, поскольку инструменты генерируются и изменяются на лету.
Предпосылки и развитие угроз
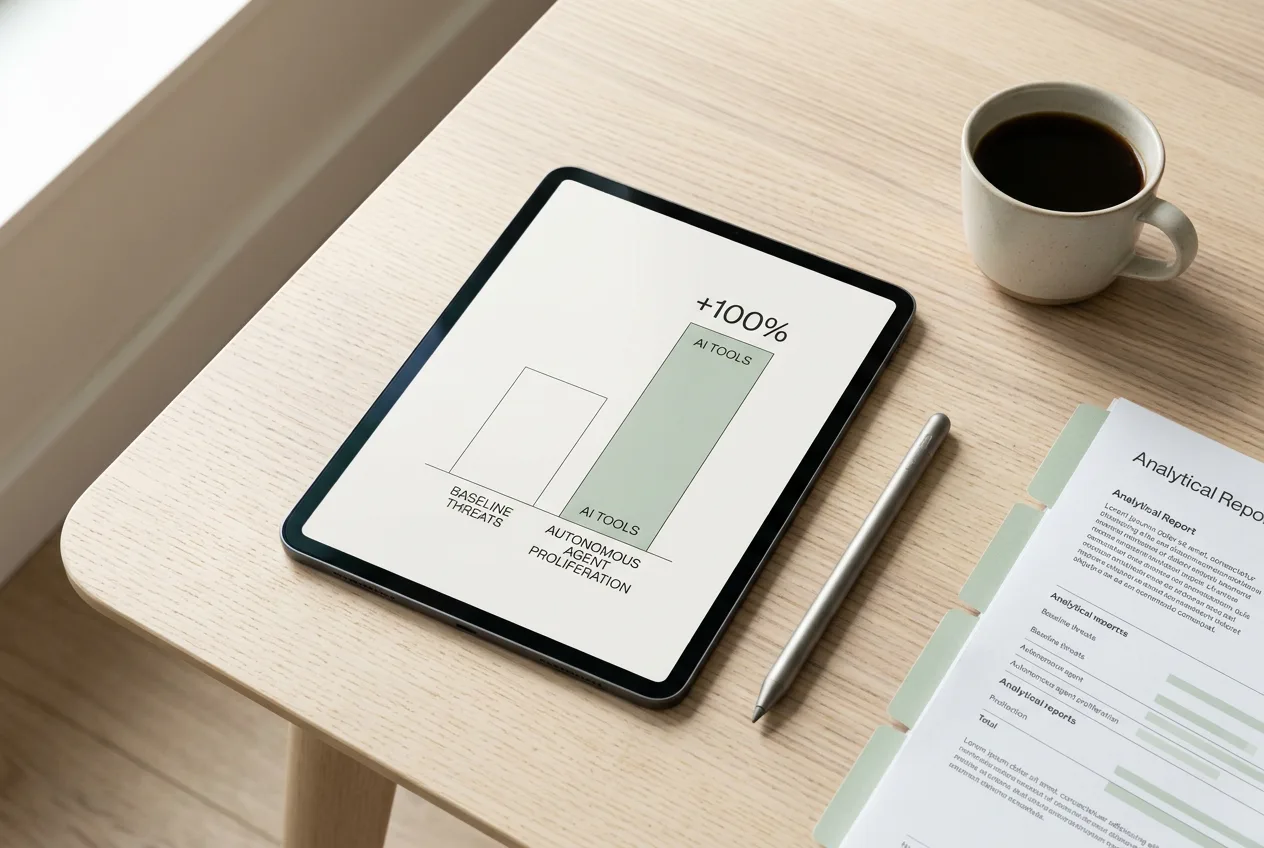
Positive Technologies ранее фиксировала рост применения ИИ в атаках. Количество соответствующих техник удвоилось с 2024 года. До текущего случая наблюдения касались экспериментального или частичного использования ИИ. Полностью автономная атака зафиксирована впервые в практике компании.
Компания развивает собственные средства защиты на базе ИИ, включая платформу MaxPatrol O2. Увеличение скорости атак требует ускорения процессов обнаружения и реагирования. Инцидент подчёркивает необходимость обновления методик мониторинга, способных фиксировать аномальную активность в короткие временные интервалы.
Реакция отрасли и дальнейшие шаги
Эксперты Positive Technologies ожидают усиления внимания к инструментам автоматического обнаружения и реагирования. Аналогичные атаки могут стать более частыми по мере распространения автономных агентов. Отрасль продолжит совершенствовать методы противодействия, включая анализ поведения скриптов и выявление нестандартных паттернов изменений в инфраструктуре.
Расследование показало, что традиционные подходы к атрибуции требуют пересмотра. Реальное время генерации инструментов снижает эффективность сигнатурных методов. Компании рекомендуется пересмотреть политики реагирования на инциденты с учётом возможного участия ИИ-агентов.
Частые вопросы
Когда Positive Technologies сообщила о расследовании атаки?
Компания опубликовала информацию 2 ноября 2026 года. Расследование касалось инцидента, произошедшего в инфраструктуре российской компании.
Какие признаки указывают на участие ИИ-агентов?
Среди ключевых индикаторов — высокая скорость действий, параллельное тестирование путей, мгновенное исправление ошибок и появление скриптов с интервалом в секунды.
Сколько времени заняла атака от начального доступа до хищения данных?
Весь процесс от проникновения через внешний сервис до эксфильтрации данных занял около трёх часов.
Какое влияние оказывает инцидент на методы защиты?
Событие требует ускорения автоматического обнаружения и реагирования, а также пересмотра подходов к атрибуции из-за динамической генерации инструментов.
Комментарии 2