AWS Verified Access расширяет Zero Trust для корпоративных SaaS-приложений
AWS Verified Access позволяет организовать Zero Trust доступ к корпоративным SaaS-приложениям без VPN, оценивая каждый запрос по идентичности и состоянию устройства.
AWS Verified Access обеспечивает управляемый Zero Trust Network Access к корпоративным приложениям, включая SaaS-ресурсы, без использования VPN. Сервис проверяет каждый запрос на основе идентичности пользователя, состояния устройства и политик на языке Cedar.
AWS Verified Access и интеграция с SaaS через PrivateLink
В августе 2025 года AWS опубликовала рекомендации по безопасному доступу к endpoint-ам SaaS PrivateLink через AWS Verified Access. Этот подход позволяет организациям предоставлять интернет-доступ к частным SaaS-ресурсам с сохранением Zero Trust модели. Политики применяются к HTTP(S) и не-HTTP трафику, включая TCP, SSH и RDP.
Поддержка не-HTTP протоколов стала общедоступной в феврале 2025 года. Теперь единые политики Zero Trust охватывают веб-приложения, базы данных и инфраструктурные ресурсы. Сервис интегрируется с IAM Identity Center и OIDC-провайдерами, а также с решениями для проверки устройств, такими как Jamf и CrowdStrike.
Логирование событий доступно в CloudWatch, S3 и Kinesis. Комбинация с AWS Network Firewall добавляет дополнительный уровень инспекции трафика. Сервис доступен в 18 коммерческих регионах AWS, включая регионы в Европе, Азии и Америке.
Ценообразование и практическое применение
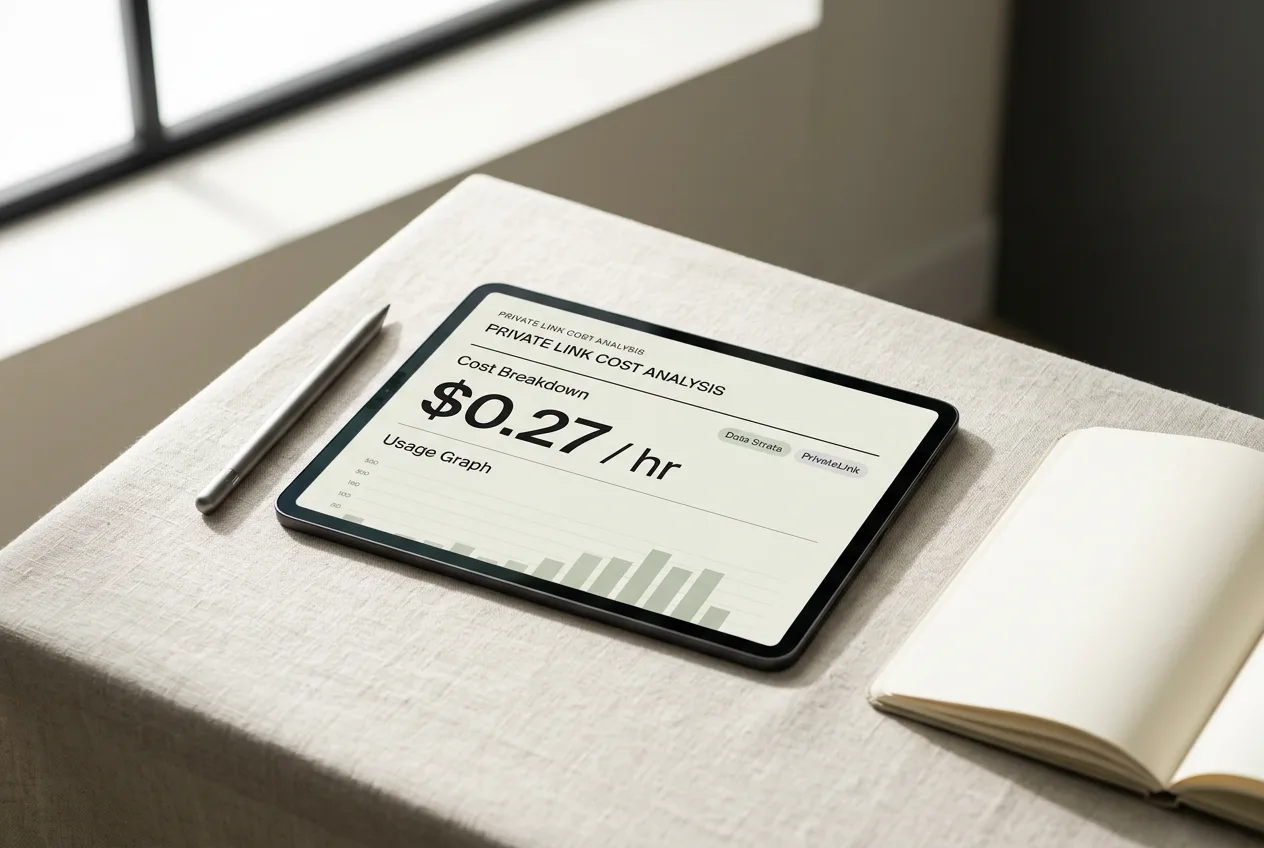
Оплата AWS Verified Access основана на использовании: почасовая ставка за приложение или endpoint плюс плата за обработанные данные. В регионе US East начальная ставка составляла около 0,27 доллара за приложение-час. Организации используют сервис для замены традиционных VPN при доступе удалённых сотрудников к корпоративным SaaS и внутренним ресурсам.
С 2023 года AWS Verified Access применяется в сценариях с PrivateLink для частного подключения к SaaS. Это позволяет публиковать SaaS-ресурсы через публичные endpoint-ы AVA, сохраняя контроль доступа на уровне каждого запроса. Федеральные клиенты могут использовать сервис при наличии авторизаций FedRAMP, полученных в 2025 году.
Дальнейшее развитие включает расширение инструментов управления клиентами и дополнительных интеграций протоколов. Компании в multi-account и гибридных средах продолжают внедрять сервис для реализации принципа наименьших привилегий.
Частые вопросы
Что такое AWS Verified Access?
AWS Verified Access — управляемый сервис Zero Trust Network Access, который проверяет каждый запрос к приложениям по идентичности пользователя, состоянию устройства и политикам без VPN.
Поддерживает ли AWS Verified Access не-HTTP протоколы?
Да, с февраля 2025 года сервис поддерживает TCP, SSH и RDP, что позволяет применять единые Zero Trust политики к веб-приложениям, базам данных и инфраструктуре.
Как AWS Verified Access работает с SaaS PrivateLink?
Сервис обеспечивает интернет-доступ к endpoint-ам SaaS PrivateLink с сохранением Zero Trust, как описано в рекомендациях AWS от августа 2025 года.
Где доступен AWS Verified Access?
Сервис доступен в 18 коммерческих регионах AWS, включая регионы в США, Европе, Азии и Южной Америке. В России прямой доступ к AWS ограничен.
Комментарии
Комментариев пока нет. Будьте первым!